DeepSeek-R1 şu anda en popüler LLM’lerden biri. Kaspersky daha önce kurbanları çekmek için bu modeli taklit eden zararlı yazılımlarla yapılan saldırıları rapor etmişti. DeepSeek, Ollama veya LM Studio gibi araçlar kullanılarak bilgisayarlarda çevrimdışı olarak da çalıştırılabiliyor. Saldırganlar kampanyalarında bundan faydalanıyor.
Kullanıcılar, Google Reklamları aracılığıyla orijinal DeepSeek platformunun adresini taklit eden bir kimlik avı sitesine yönlendiriliyor. Kullanıcı “deepseek r1” araması yaptığında tuzak bağlantısı reklamda gösteriliyor. Kullanıcı sahte DeepSeek sitesine ulaştığında, kurbanın işletim sistemini belirlemek için bir kontrol yapılıyor. Eğer işletim sistemi Windows ise, kullanıcıya LLM ile çevrimdışı çalışmaya yönelik araçları indirmek için bir seçenek sunuluyor. Araştırma sırasında diğer işletim sistemlerinin hedeflenmediği de görüldü.
DeepSeek’i taklit eden kötü amaçlı web sitesi
Düğmeye tıklayıp CAPTCHA testini geçtikten sonra, kötü amaçlı bir yükleyici dosyası indiriliyor ve kullanıcıya Ollama veya LM Studio’yu indirme ve yükleme seçenekleri sunuluyor. Her iki seçenek de seçildiğinde, yasal Ollama veya LM Studio yükleyicileriyle birlikte kötü amaçlı yazılım Windows Defender’ın korumasını özel bir algoritma ile atlayarak sisteme yükleniyor. Bu prosedür Windows’taki kullanıcı profili için yönetici ayrıcalıkları gerektiriyor. Windows’taki kullanıcı profili bu ayrıcalıklara sahip değilse, bulaşma gerçekleşmiyor.
İstismar edilen LLM çerçevelerini yüklemek için sunulan iki seçenek
Kötü amaçlı yazılım yüklendikten sonra, sistemdeki tüm web tarayıcıları saldırganlar tarafından kontrol edilen bir proxy’yi zorla kullanacak şekilde yapılandırarak hassas tarama verilerini gözetlenmesi ve tarama etkinliğinin izlenmesi sağlanıyor. Kaspersky araştırmacıları, zorlayıcı yapısı ve kötü niyetli amacı nedeniyle bu zararlı yazılımı BrowserVenom olarak adlandırdı.
Kaspersky Global Araştırma ve Analiz Ekibi Güvenlik Araştırmacısı Lisandro Ubiedo, şunları söylüyor: “Büyük dil modellerini çevrimdışı çalıştırmak gizlilik avantajları sunarken ve bulut hizmetlerine olan bağımlılığı azaltırken, uygun önlemler alınmadığında önemli riskleri de beraberinde getirebilir. Siber suçlular tuş kaydedicileri, kripto madencileri veya bilgi hırsızlarını gizlice yükleyebilen kötü amaçlı paketler ve sahte yükleyiciler dağıtarak açık kaynaklı yapay zeka araçlarının popülerliğini giderek daha fazla istismar ediyor. Bu sahte araçlar, özellikle kullanıcılar bunları doğrulanmamış kaynaklardan indirdiğinde, kullanıcının hassas verilerini tehlikeye atıyor ve tehdit oluşturuyor.”
Bu gibi tehditlerden korunmak için Kaspersky aşağıdakileri öneriyor:
- Gerçek olduklarını doğrulamak ve dolandırıcılıktan kaçınmak için web sitelerinin adreslerini kontrol edin.
- Çevrimdışı LLM araçlarını yalnızca resmi kaynaklardan indirin (örneğin ollama.com, lmstudio.ai gibi).
- Windows’u yönetici ayrıcalıklarına sahip bir profilde kullanmaktan kaçının.
- Kötü amaçlı dosyaların açılmasını önlemek için güvenilir siber güvenlik çözümleri kullanın.

 02:00




 News
 Teknoloji
 Teknoloji
 Teknoloji
 Teknoloji
 Teknoloji
 Teknoloji


 Sunar Yatırım yem üretiminde kapasitesini artırıyor
 Tekstilde daralmanın merkezinde sipariş var
 ODAŞ’ın ABD merkezli ana ortağından Venezuela’da 381,7 milyon dolarlık petrol yatırımı
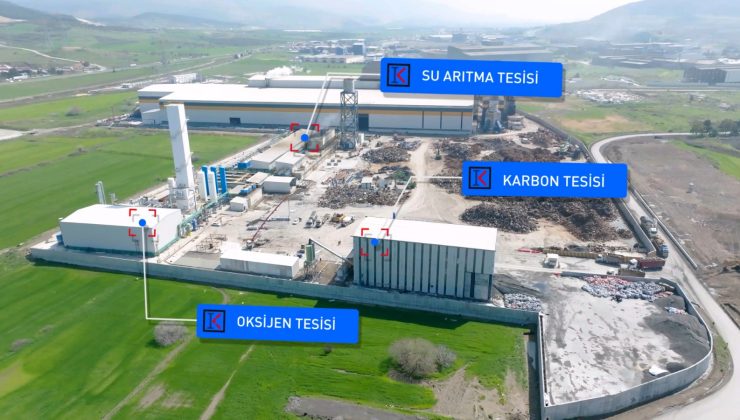 Kardemir Çelik’in Ar-Ge odağında yeşil çelik ve katma değerli üretim var
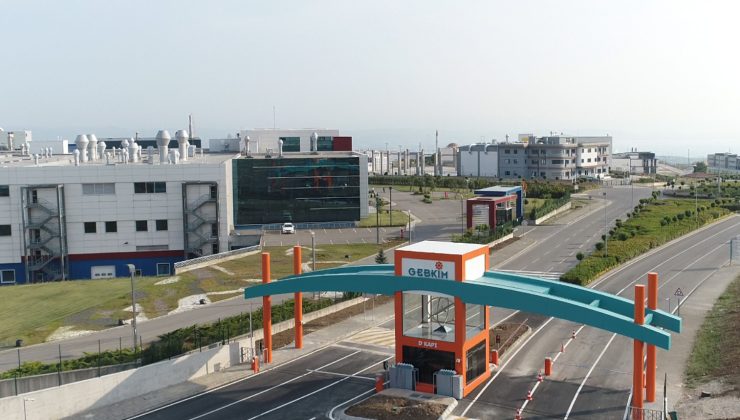 Kimya sanayisi kaynak verimliliğine odaklandı
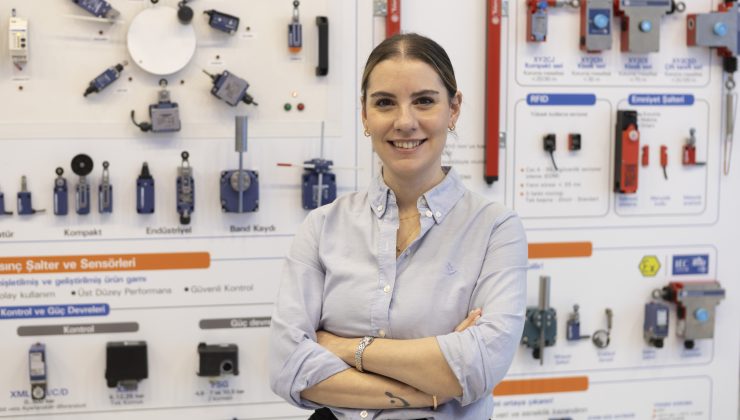 Akıllı fabrikaların yükselişi sensörlerin üretimdeki rolünü dönüştürüyor
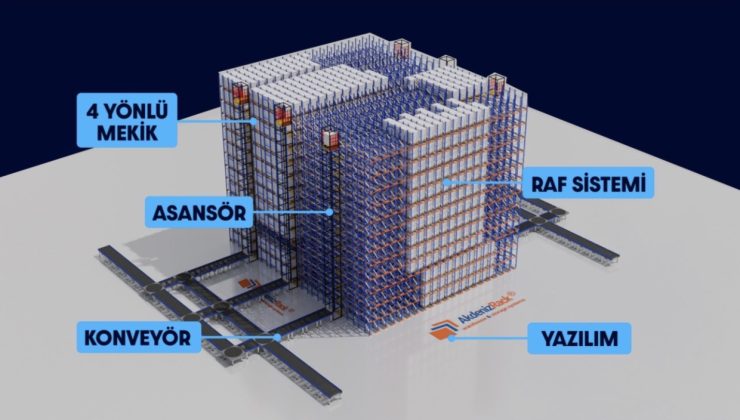 Akdenizrack, otomatik depolamaya 50 milyon lira yatırdı
 Endüstriyel ısı merkezleri, yanma otomasyonu ile %15 daha verimli, %30 daha güvenli
 Beta Enerji teknoloji ve inovasyon gücüyle ilk 100’de
 Atabay, Yerli İlaç teknolojilerine yaptığı yatırımlarla “Türkiye Ar-Ge 500”deki yükselişini sürdürüyor
 Demir-çelik ihracatında Ağustos atağı
 İTÜ ve ODTÜ’den sonra Shanghai Jiao Tong Üniversitesi ile Ar-Ge iş birliği
 Form Endüstri Tesisleri, Emre Alüminyum tesisine Lamilux F100W ile duman tahliye çözümü sunuyor
 Hububat, bakliyat, yağlı tohumlar ve mamulleri ihracatı 7,9 milyar dolar
 Orzax’ın üretim gücü Nuvita İlaç, Ar-Ge 500’de yükselişini sürdürdü