DOLAR
49,8218$%0,07
EURO
55,4172€%-0,12
STERLİN
66,2754£%-0,12
GRAM ALTIN
6.511,77%0,17
ONS
4.057,05%-0,07
BİST100
%
Sabah Vakti  02:00
02:00
İstanbul HAFİF YAĞMUR 18°
- Adana
- Adıyaman
- Afyonkarahisar
- Ağrı
- Amasya
- Ankara
- Antalya
- Artvin
- Aydın
- Balıkesir
- Bilecik
- Bingöl
- Bitlis
- Bolu
- Burdur
- Bursa
- Çanakkale
- Çankırı
- Çorum
- Denizli
- Diyarbakır
- Edirne
- Elazığ
- Erzincan
- Erzurum
- Eskişehir
- Gaziantep
- Giresun
- Gümüşhane
- Hakkâri
- Hatay
- Isparta
- Mersin
- istanbul
- izmir
- Kars
- Kastamonu
- Kayseri
- Kırklareli
- Kırşehir
- Kocaeli
- Konya
- Kütahya
- Malatya
- Manisa
- Kahramanmaraş
- Mardin
- Muğla
- Muş
- Nevşehir
- Niğde
- Ordu
- Rize
- Sakarya
- Samsun
- Siirt
- Sinop
- Sivas
- Tekirdağ
- Tokat
- Trabzon
- Tunceli
- Şanlıurfa
- Uşak
- Van
- Yozgat
- Zonguldak
- Aksaray
- Bayburt
- Karaman
- Kırıkkale
- Batman
- Şırnak
- Bartın
- Ardahan
- Iğdır
- Yalova
- Karabük
- Kilis
- Osmaniye
- Düzce




 News
 Teknoloji
 Teknoloji
 Teknoloji
 Teknoloji
 Teknoloji
 Teknoloji


 Polisan Kansai Boya’nın kalan yüzde 50’si 93 milyon dolara satıldı
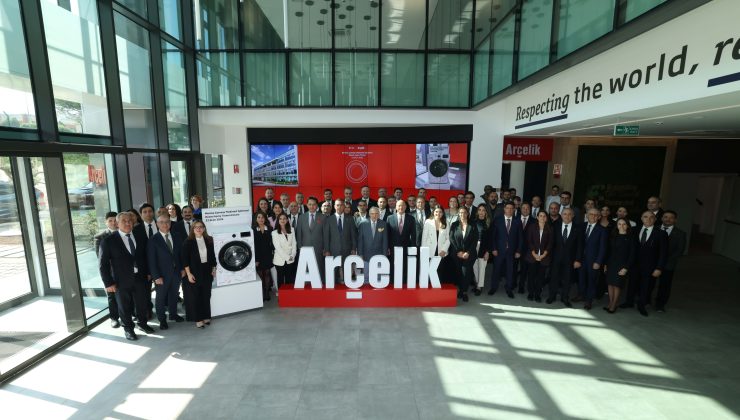 Arçelik, 200 milyon euroluk yatırımla Manisa’da ileri teknoloji fabrikasını açtı
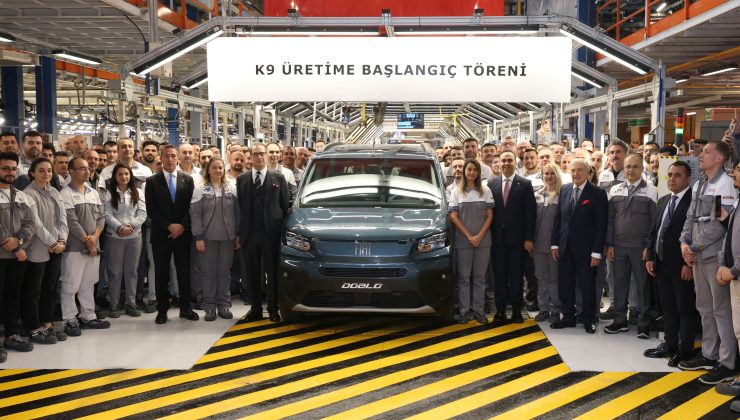 Yıllık 100 bin araç kapasiteli K9 Projesinde ilk banttan inen model Fiat Dobló oldu
 Anadolu Efes’te sürdürülebilirlik ortak akılla somut çözümlere dönüşüyor
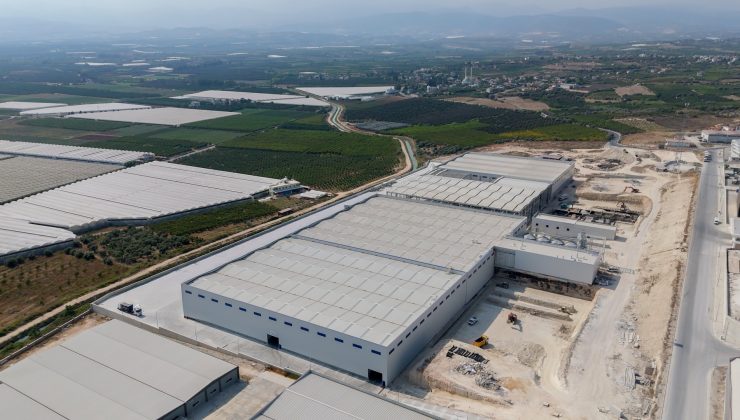 Armada Gıda, üretim ve depolama tesisi Armada-3 için 1 milyon euroluk üretim hattı sözleşmesi imzaladı
 “Katma değerli LPG çözümlerimiz ve ihracat gücümüzle etki alanımızı genişletiyoruz”
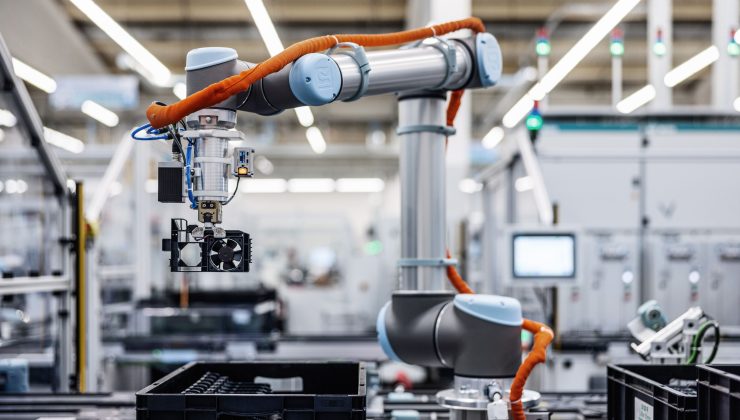 Siemens, yapay zekâ destekli otonom fabrikaları geliştirmek için NVIDIA ile iş birliği yapıyor
 “İlaç Üretim Teknolojisi” programında eğitim başladı
 1,16 milyon litre sıvı atığın denize karışması önlendi
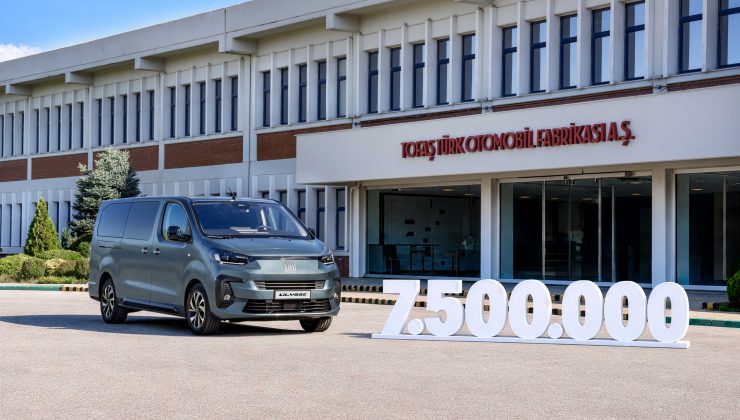 Bursa’da üretimin yeni kilometre taşı Fiat Ulysse oldu!
 Kazancı Holding’den Özbekistan’a 200 milyon dolarlık yeni enerji yatırımı
 DORÇE talebin merkezinde güçlü ve sürdürülebilir üretimini devam ettiriyor
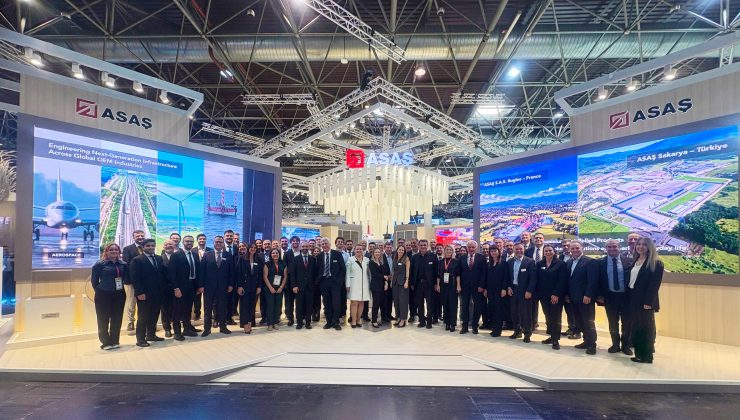 ASAŞ, yeni yatırımlarıyla alüminyumun geleceğine yön veren çözümlerini tanıttı
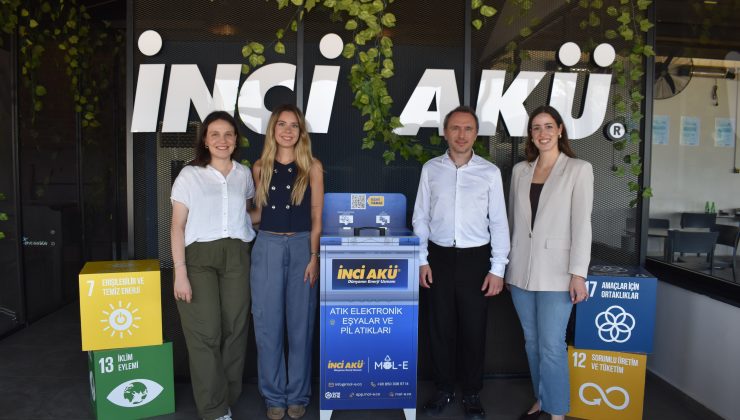 İnci Akü’de her e-atık bir tohum topu bağışına dönüşüyor
 Ticaret ve Yatırım Stratejileri Masada: İsveç-Türkiye İş Dünyası Buluşması